
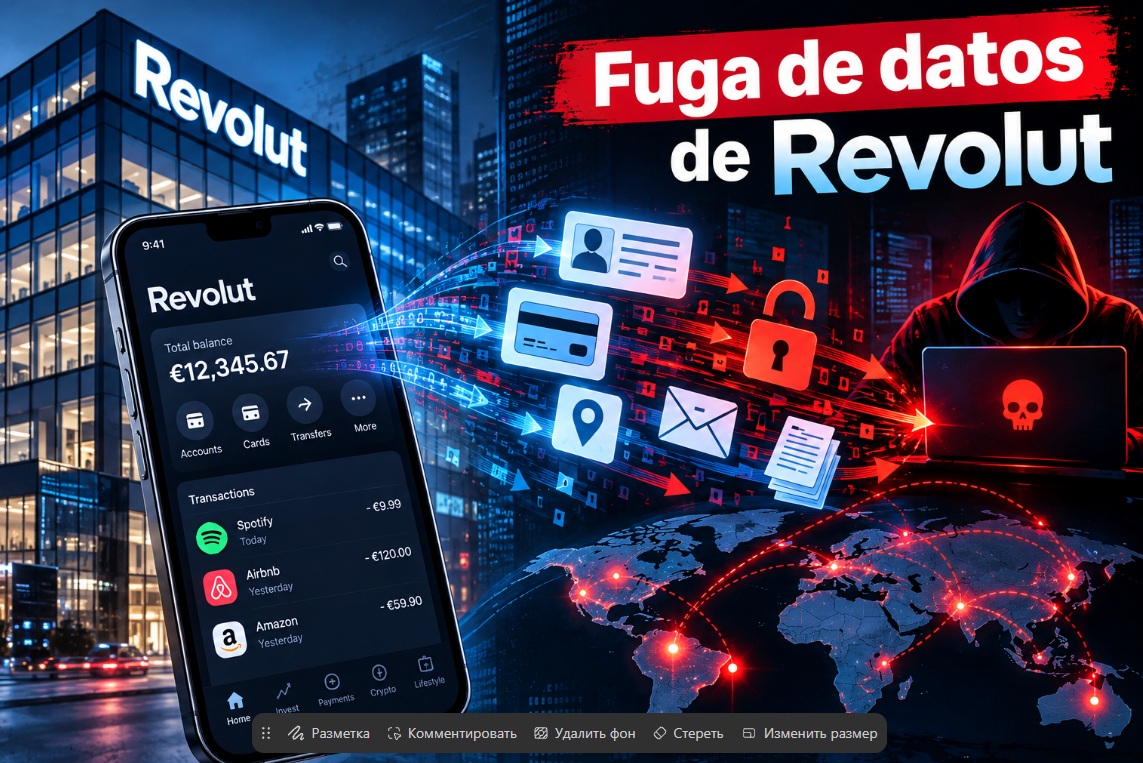
Витік даних Revolut перетворився на серйозний кіберінцидент із потенційно небезпечними наслідками для сотень клієнтів по всьому світу. Британська фінансово-технологічна компанія, якою користуються понад 80 млн людей у світі, підтвердила: сторонні особи отримали конфіденційну інформацію після того, як кібершахраї використали електронну адресу справжнього державного домену для надсилання фальшивих запитів на дані.
У розпорядженні сторонніх осіб опинилися адреси, імена, дати народження, електронна пошта та номери телефонів. Вивчення та аналіз повідомлень постраждалим клієнтам вказують на можливе розкриття копій паспортів і водійських посвідчень, селфі для верифікації, банківських виписок, IBAN, записів про зняття коштів та історії транзакцій, включно з операціями з Bitcoin.
Попри те, що компанія повідомила про інцидент FCA, Information Commissioner's Office, правоохоронним органам і органам із захисту даних, для фінансового сервісу такого рівня це не просто «витік персональних даних». Комбінація документів, адреси, номера телефону та історії операцій створює «стартовий майданчик» для подальшого фішингу, крадіжки криптовалюти, крадіжки особистості та адресних фінансових атак, в тому числі й на криптогаманці.
За версією Revolut, спрацювала схема за допомогою якої, методом соціальної інженерії, зловмисники змусили співробітників сприйняти шахрайські запити як законні вимоги державного органу. Попри те, що компанія не заявляє про злам своєї бази даних або компрометацію коштів клієнтів та окреслює кількість постраждалих «limited/very limited number», за даними медіа, шкідливі повідомлення отримали 680 клієнтів.
У Revolut описують подію як external impersonation scam та наголошують, що не отримували прямого контакту або вимоги викупу від осіб, які нібито стоять за атакою, але деякі медіа інформують, що група зловмисників вимагали 6000 XMR – близько $3 млн (станом на час висунення вимоги) і погрожували передати конфіденційні дані кримінальним угрупованням у разі несплати.
Також відомо про випадок, коли один із постраждалих стверджував, що особа, яка заявила про володіння його даними, вимагала $50 000 за їхнє видалення.
Попри криптовалютний слід, головна загроза цього інциденту – не крадіжка Bitcoin із рахунків, а те, що якщо злочинці отримали документи, банківські реквізити та історію транзакцій, вони можуть використовувати ці дані для персоналізованих атак, які виглядатимуть надто переконливо.
Для глобального фінансового світу інцидент, з витоком чутливої інформації Revolut став попередженням: сучасний фінтех не обов'язково ламати технічно, достатньо змусити систему повірити шахраю. Отже, найслабшою ланкою може виявитися не сервер чи алгоритм, а людина. У випадку Revolut саме довіра до псевдодержавного запиту стала точкою атаки, а для клієнтів наслідки можуть тривати значно довше.